计算机网络:自主(自治) 的计算机通过通信技术(通信线路和通信设备)互联起来的集合体 课本:表示一组通过单一技术相互连接的自主计算机集合。 关键要素:
- autonomous:independent hardware and operating system
- interconnected :with communication module and interfaces (如果两台计算机能够交换信息,则称这两台计算机是相互连接的)
- collection:a harmonic system where multiple computers exchange data 补充定义: 将处于不同地理位置、独立存在的计算机,通过通信设备和线路连接起来,利用功能完善的网络软件(协议、信息交换方式及网络操作系统等)实现资源共享和数据传输的系统。
三网融合、三网合一:电信网络、有线电视网、互联网
1. 使用计算机网络
1.1 商业应用
- 构建计算机网络的目标 (1)资源共享:
- 目标:让网络中的任何人都可以访问所有的程序、设备,尤其是数据,并且这些资源和用户所处的物理位置无关
- 共享:设备资源、数据资源、程序资源
- 好处:高可靠性、节约经费 (2)通信媒介
- IP电话---IP语音
- Videoconference
- FTP (3)电子商务E-commence
- 虚拟专用网络
VPN(Virtual Private Networks)
将不同地点的单个网络联结成一个扩展的网络 目标:试图终结(打破)地理位置的束缚
- 客户机-服务器模型
cilent-server model
安排方式:
按照最简单的形式,可以把一个公司的信息系统想象成是由一个或者多个数据库,以及许多需要远程访问这些数据库的员工们组成的。在这个模型中,数据存储在性能强大的计算机上,这些高性能计算机称为服务器(server)。通常,这些服务器集中在一起,由一个系统管理员负责维护。而员工们的桌子上有一些简单的机器,称为客户机(client)。通过这些客户机,员工们可以访问远程的数据,客户机和服务器通过网络连接
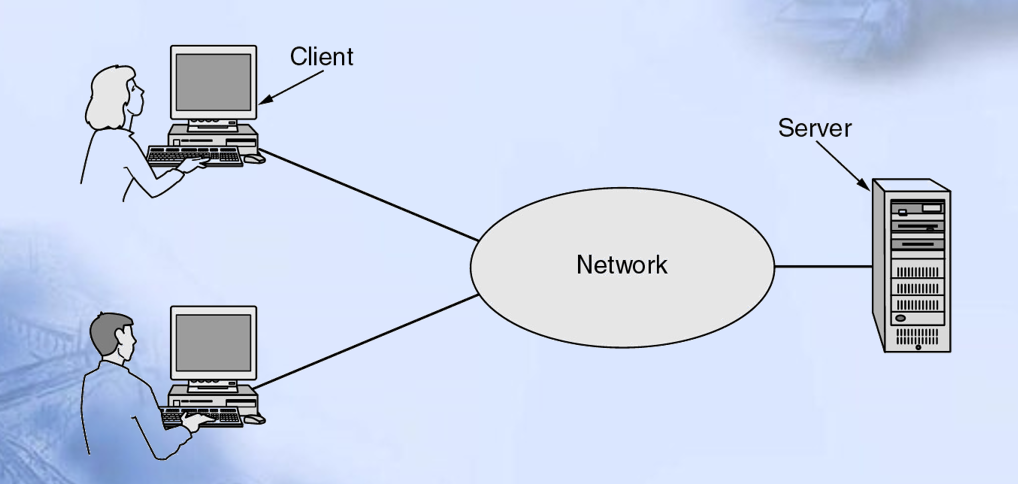
- 在大多数的情况下,一台服务器可以同时处理许多(成千上百个)客户的请求
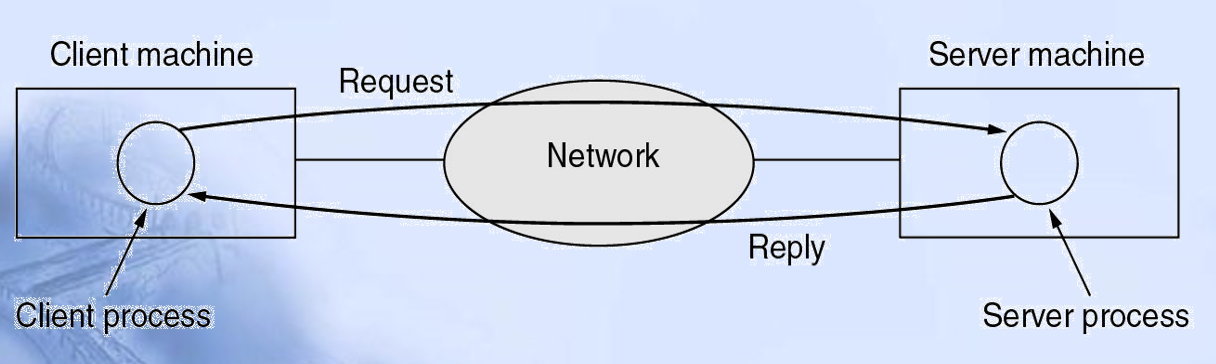
- 涉及两个进程:一个位于客户机器上,另一个位于服务器机器上
- 客户机进程通过网络将一个消息发送到服务器进程,然后客户机等待应答消息;当服务器进程获得了该请求消息后,执行客户所请求的工作,或者查询所请求的数据,然后发回应答消息

- 客户机进程通过网络将一个消息发送到服务器进程,然后客户机等待应答消息;当服务器进程获得了该请求消息后,执行客户所请求的工作,或者查询所请求的数据,然后发回应答消息
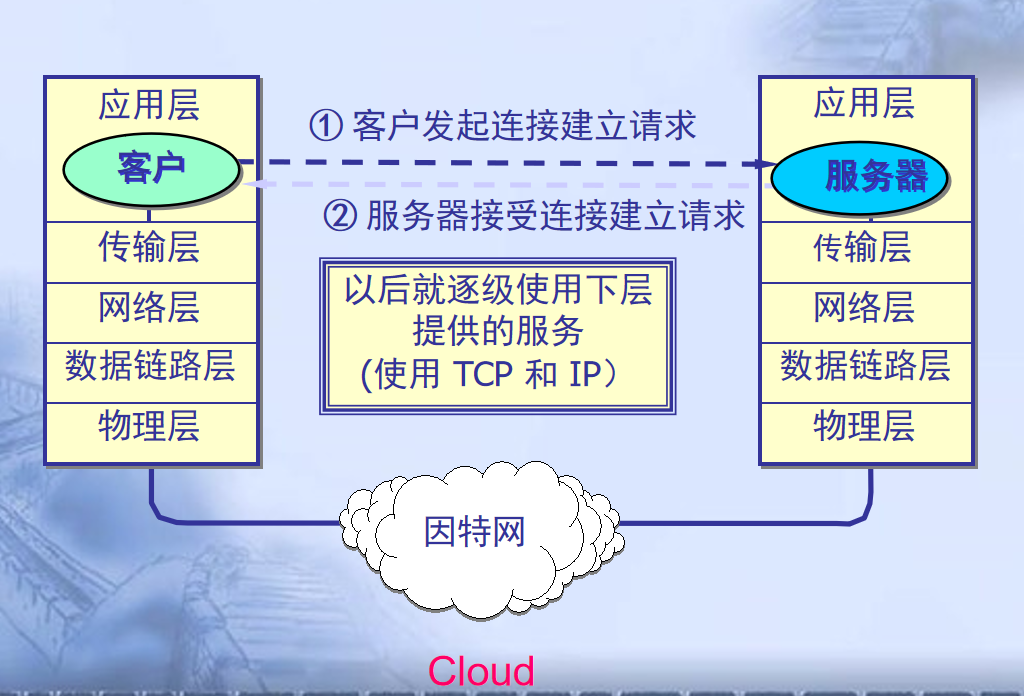
- 客户进程和服务器进程使用TCP/IP协议进行通信
- 功能较强的计算机可同时运行多个服务器进程
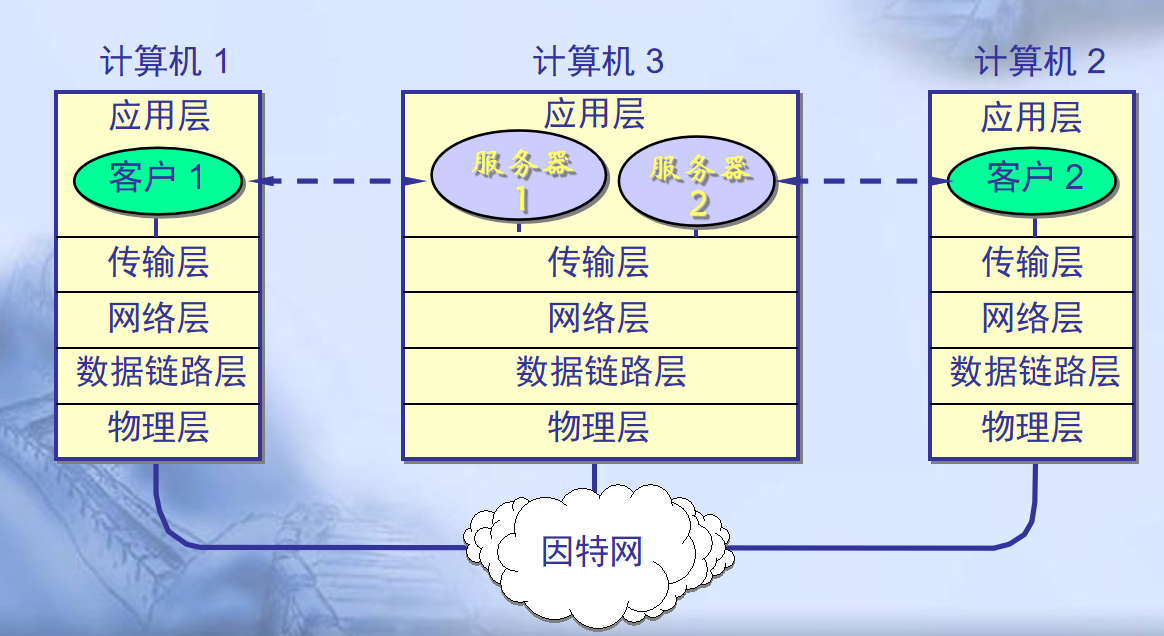
- 浏览器-服务器模型
browser-server model
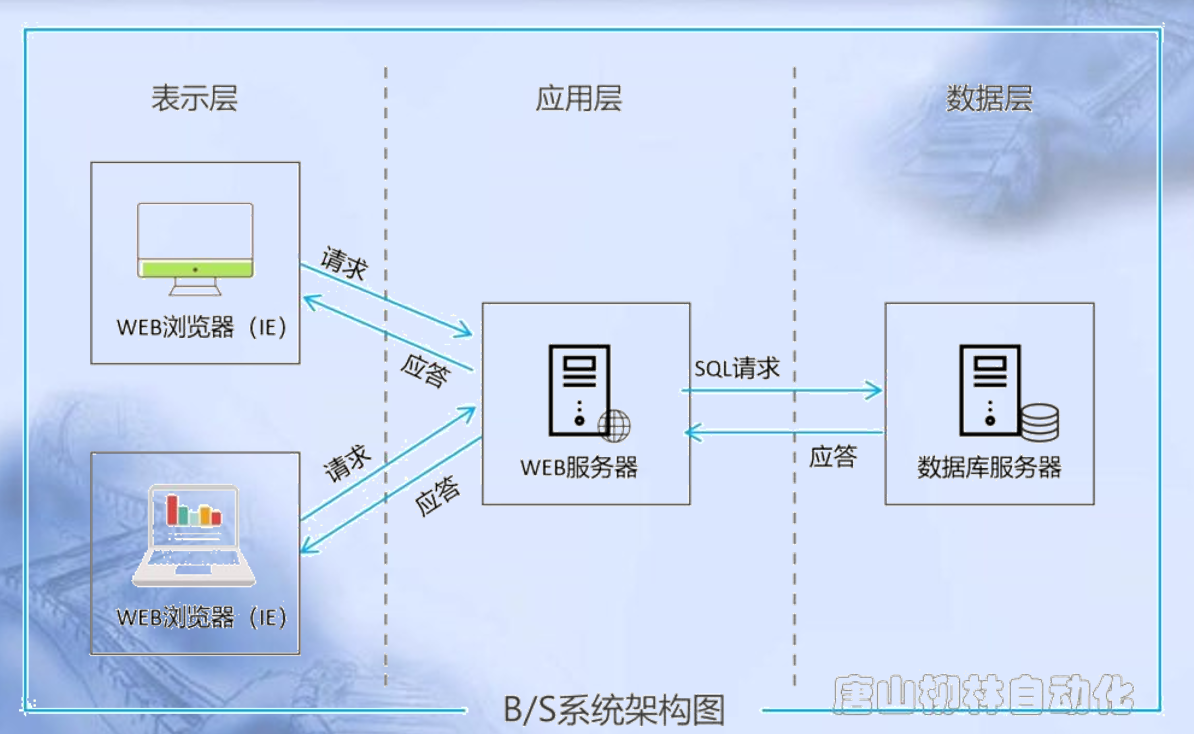
1.2 家庭应用
- Access to remote information
- 数字化图书馆
- 在线报纸
- 即时通讯
- 聊天室
- Peer-to-peer communication (P2P)对等
- 在这种通信形式下,组成一个松散群体中的个人可以与群体中的其他人通信。原则上,每个人都可以与一个或多个其他人通信,这里的客户端和服务器没有固定的分工。
- 特点:就近下载许多对等系统没有任何中央内容数据库,每个用户在本地维护自己的数据库,并为附近群体中的其他成员提供服务
- 应用
- 共享音乐和视频
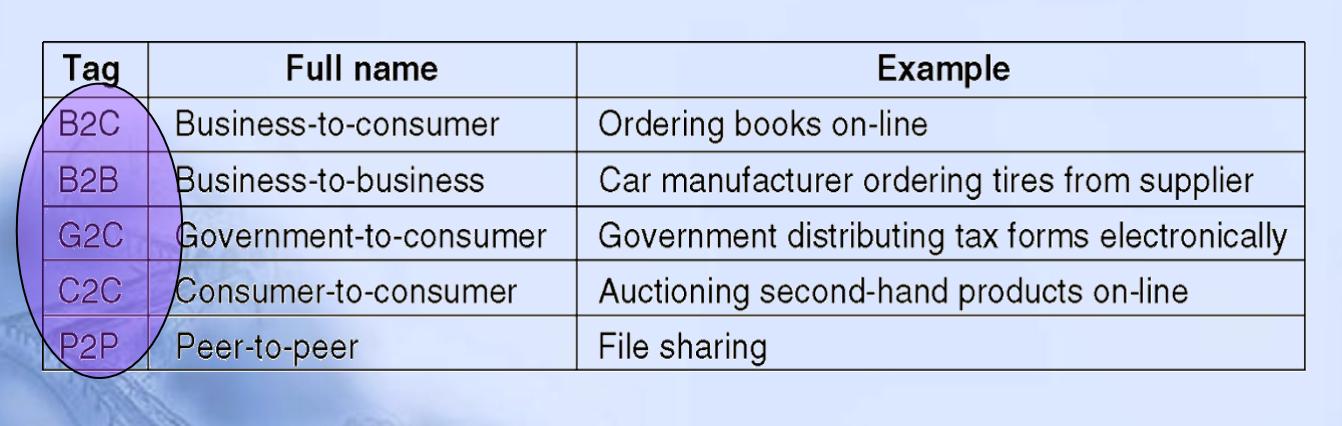
- Electronic commerce
- 网上购物
- 一些形式的电子商务
- 一些形式的电子商务
- 网上银行
- 网上购物
- Interactive entertainment
- 视频点播
- 网上游戏
- Ubiquitous computing
- 普适计算
- 智能家具系统传感器
- 能源消耗(抄表、烟雾探测器)
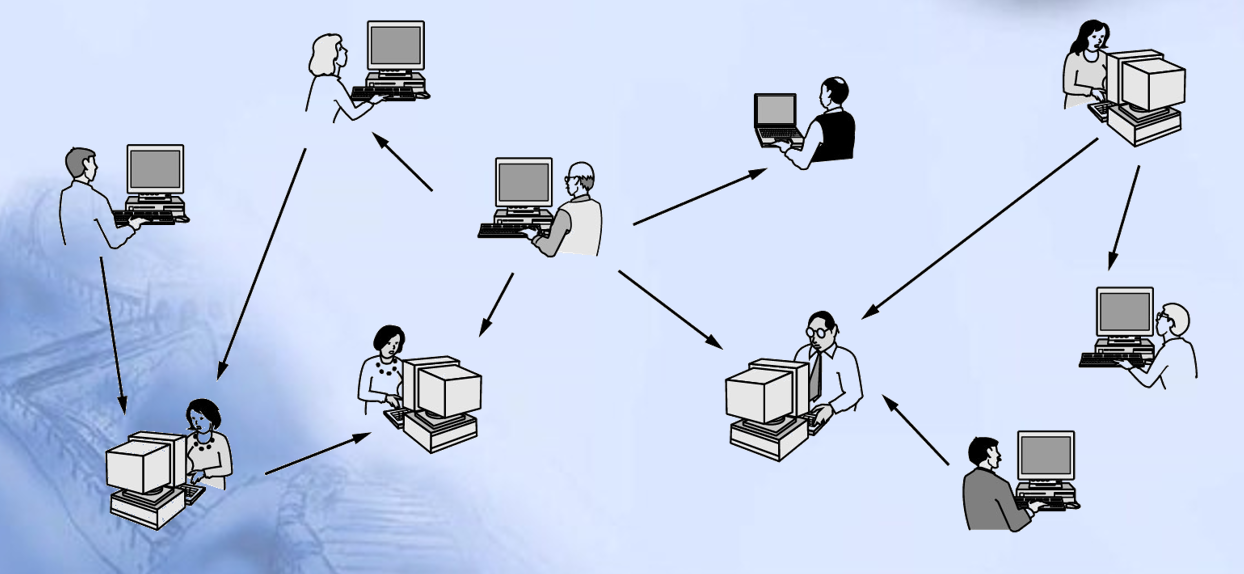 许多对等系统没有任何中央内容数据库,每个用户在本地维护自己的数据库,并为附近群体中的其他成员提供服务
1.3 移动用户
区分固定无线和移动无线 固定无线:无线通信的两端位置固定,不移动或极少移动 移动无线:通信中至少有一端可以高速移动,系统支持在移动中保持连接
| Applications | Wireless | Mobile |
|---|---|---|
| 办公室的台式计算机 | No | No |
| 酒店房间的一台笔记本电脑 | No | Yes |
| 未曾布线的建筑物内的网络 | Yes | No |
| 手持计算机清点商店库存 | Yes | Yes |
- 驱动移动无线应用的关键因素是手机
- 智能手机
- 移动商务
1.4 社会问题
- Politics
- Religion
- Security
- Sex
- Privacy 个人隐私
- Employer vs. employee //监控
- Government vs. citizen
- 垃圾邮件
- 计算机犯罪
2. 网络分类
书本上叫做网络硬件,个人认为不准确
2.1 传输技术
- Broadcast links 广播式链路
- 通信信道被网络上的所有机器所共享
- 任何一台机器发出的数据包都能被所有其他任何机器收到
- 每个数据包的地址字段指定了预期的接收方,当一台机器收到一个数据包时,它要检查地址字段。如果包的目的地就是接收机器,则该机器要处理此数据包;如果包的目的地址是某台其他机器,则该机器就忽略此数据包
- broadcasting 广播
- 将一个数据包发送给所有机器,网络中的每一台机器都将会接收该包并对其进行处理
- muticaseting 多播、组播
- 支持给一组机器发送数据包
- Point-to-point links 点到点的链路
- unicasting 单播
- 将一对单独的机器连接起来,只有一个发送端和一个接收端
- 为了从源端到达接收方,短消息必须首先访问一个或多个中间机器,这种短消息在某种情况下成为数据包或包。
- 通常在网络中有可能存在多条不同长度的路由
2.2 网络尺度
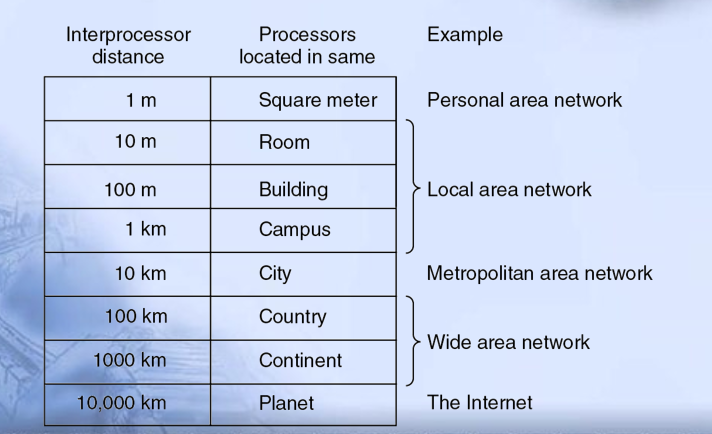
2.2.1 个域网
PAN Personal Area Network
- 允许围绕着一个人进行通信
- 常见的例子:计算机通过无线网络与外围设备连接
- eg:显示器、键盘、鼠标、打印机
- 蓝牙:短距离无线网络来连接计算机组件而无需电线
2.2.2 局域网
LAN Local Area Network
- 三大特征:范围、传输技术、拓扑结构
- 拓扑结构
- 经典以太网
- 所有数据包在一条线性电缆上广播,因而一次至多只有一台机器能够成功发送
- 分布式仲裁机制:只要电缆空闲就可以传输,如果两个或以上的数据包发生冲突,每台计算机只是等待一个随机时间后再次试图发送
- Ring//IBM令牌环
- 经典以太网
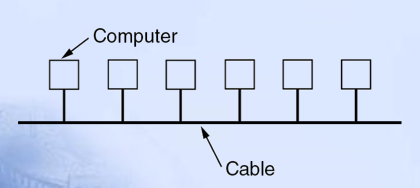
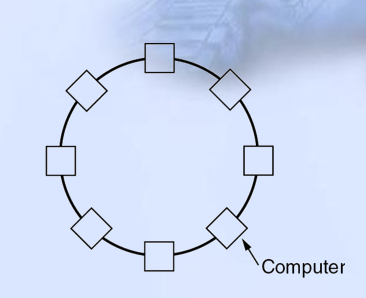
- 范围 局域网是一种私有网络,一般在一座建筑物内或建筑物附近 无线局域网: (a):每台计算机与安装在天花板上的一个设备(接入点AP Access Point/无线路由器wireless router/基站 base station)通信
- 中继无线计算机之间的数据包,还负责中继无线计算机和Internet之间的数据包
有线局域网:
- 大多使用铜线作为传输介质,也有一些使用光纤
- 有线局域网在性能的所有方面超过无线网络
- 原因:通过电线或通过光纤发送信号比通过空气发送信号更加容易
- 许多有线局域网的拓扑结构是以点到点链路为基础的,俗称以太网 (b):交互式以太网,每台计算机通过一条点到点链路连接到一个盒子(交换机)一个交换机有多个端口,每个端口连接一台计算机
- 交换机的工作:中继与之连接的计算机之间的数据包。根据每个数据包中的地址来确定这个数据包要发送给哪台计算机
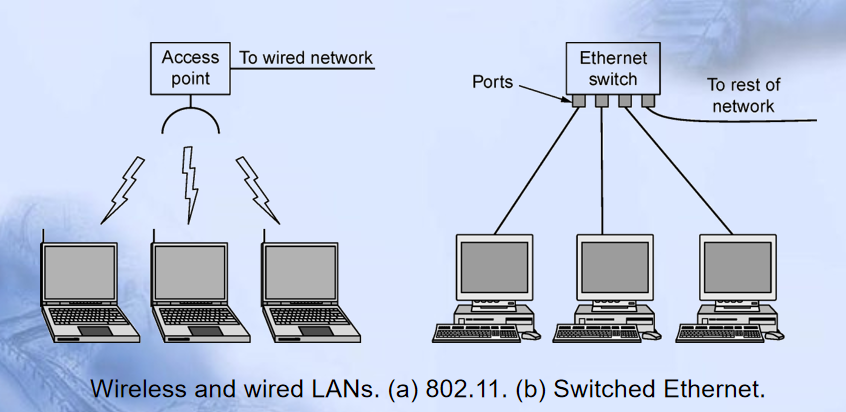 有线局域网:
2.2.3 城域网
MAN Metropolitan Area Networks
城域网的范围可覆盖一个城市,最有名的城域网是许多城市都有的有线电视网
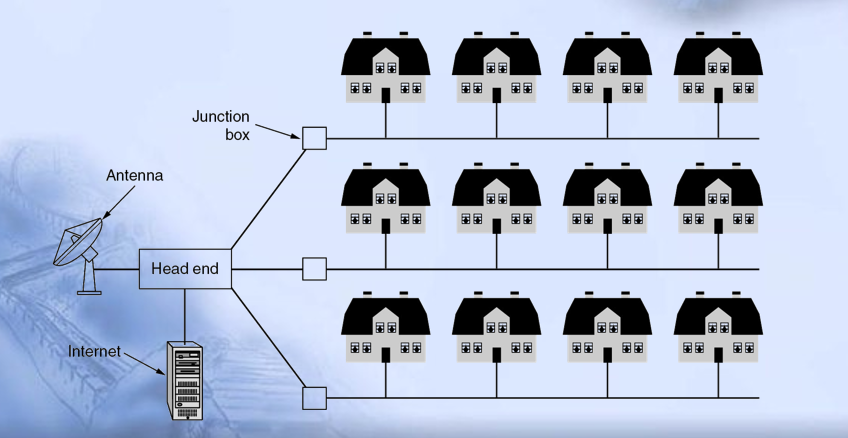 电视信号和Internet流量都先被送到一个集中式线缆前端,然后再分发到居民的家中
2.2.4 广域网
WAN Wide Area Networks
- 范围:广域网的范围很大,能跨越很大的地理区域,通常是一个国家、地区或一个大陆
主机(host):专门运行用户(即应用)程序的计算机
通信子网/子网(subnet):连接这些主机的网络其余部分
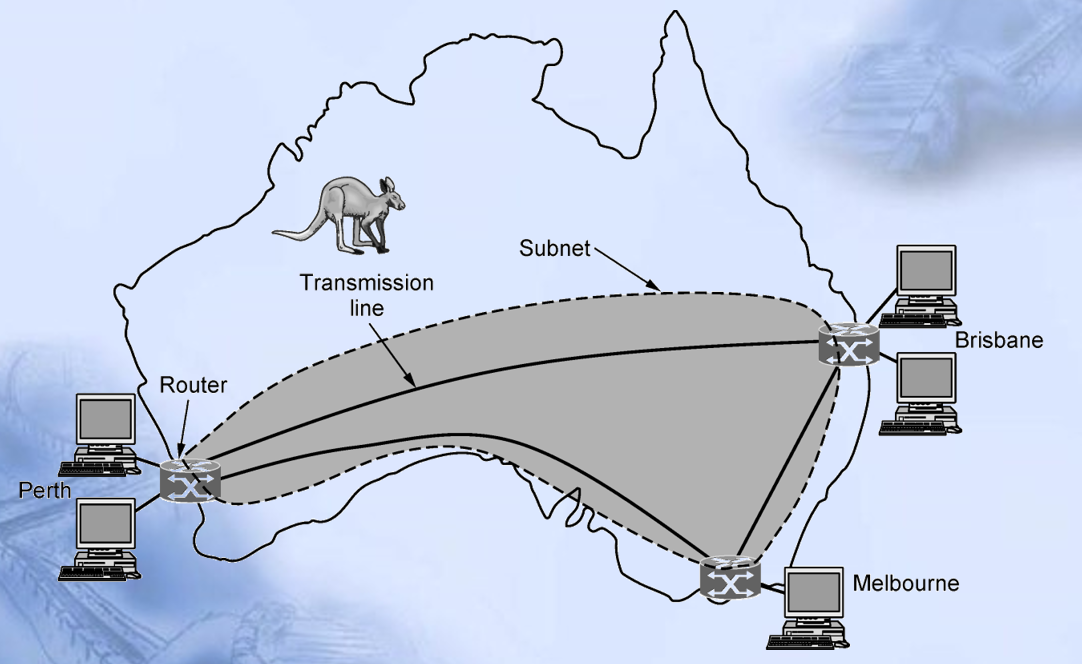 主机(host):专门运行用户(即应用)程序的计算机
通信子网/子网(subnet):连接这些主机的网络其余部分
- 子网的工作是把信息从一个主机携带到另一个主机
- 组成部分
- 传输线路:负责在机器之间移动比特
- 交换元素:简称交换机,专用的计算机,负责连接两条或两条以上的传输线路,当数据到达一条入境线路时,交换元素必须选择一条出境线路把数据转发出去
- 路由器:存储---找路径---转发
- 路由器:存储---找路径---转发
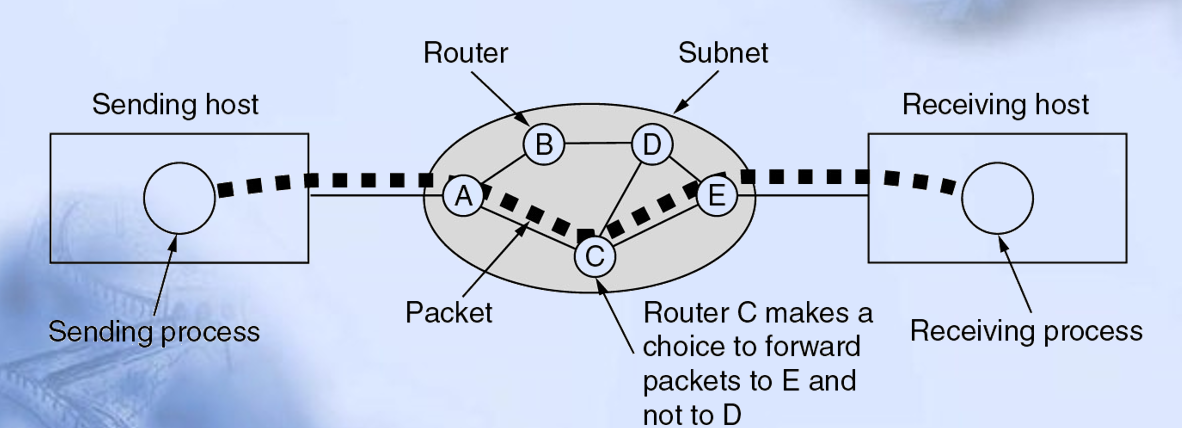
- 广域网和局域网的区别
- 通常在广域网中,主机和子网是由不同的人拥有和经营
- 路由器通常连接不用类型的网络技术
- 子网连接什么
- 子网可以连接整个计算机或连接整个局域网
- 两种不同类型的广域网
- 虚拟专用网络(VPN Virtual Private Network)
- 公司并不租赁专用的传输线路,而是把自己的办事处直接连接到Internet上,办事处之间可以通过虚拟链路相互连接
- 优缺点
- 优点:提供了重用某种资源(Internet连接)的灵活性
- 缺点:缺乏对底层资源的控制
- ISP网络
- 子网由不同的公司负责运营,子网运营者称为网络服务提供商,公司办事处是它的客户
- 子网运营商与Internet的其他网络相连,这样的子网运营商称为Internet服务提供商(ISP,Internet Service Provider),相应的子网成为ISP网络
2.2.5 互联网络
Internetworks
- 一组相互连接的网络称为互联网络
- 子网 vs 网络 vs 互联网络
- 子网:网络运营商所拥有的一组路由器或通信线路
- 网络:一个子网和它的主机结合在一起
- 由一种单一技术相互连接在一起的计算机集合
- 互联网络:当不同的网络相互连接在一起
- 网关Gateways:将两个或多个(异构)网络连接起来并提供必要转换的机器,其硬件和软件方面的总称
连接多个异构网络
- 可以通过找到一个具有路由器的网络来定位/辨别一个互联网
- 路由器是一个网关,在网络层交换数据包
3. 网络的体系结构
3.1 分层的思想
- 每层解决各自的问题(任务的分工),层和层通过接口联系
- 每层的任务完成了,总的任务也完成了
3.2 协议层次结构
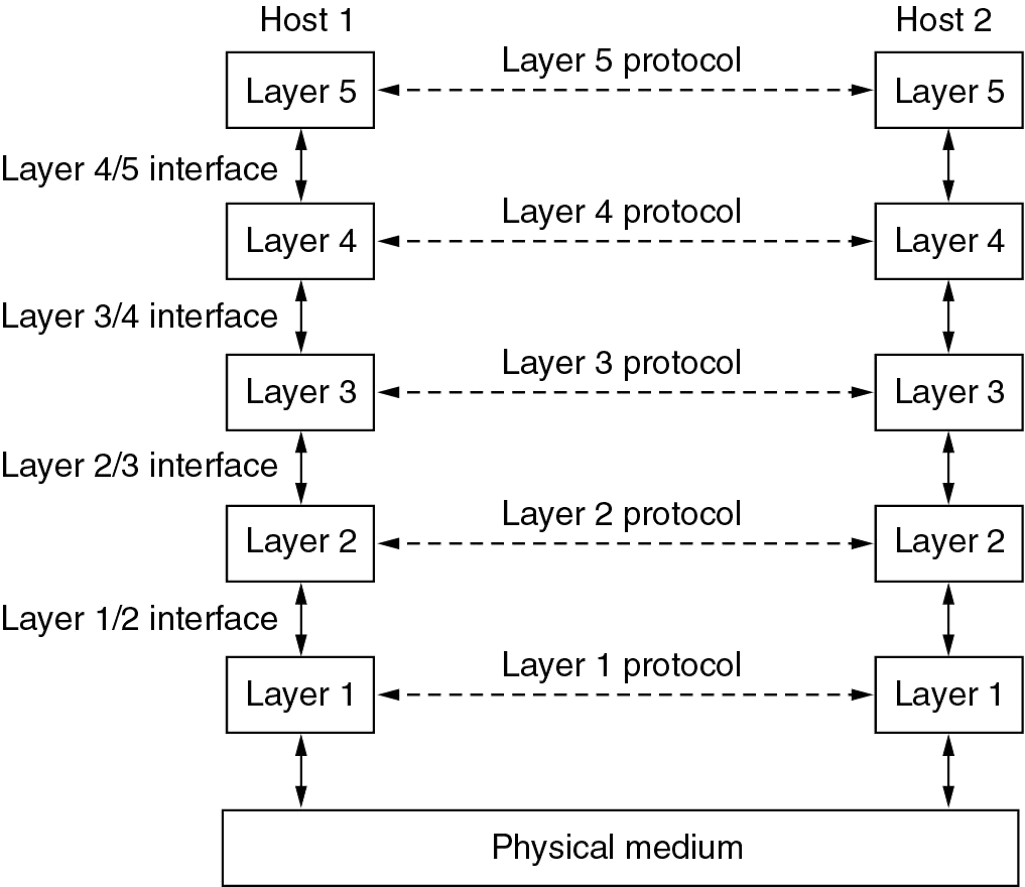 - 计算机网络为什么采取分层次的结构?
保持层与层之间的独立性
3.2.1 一些概念
- 对等实体/对等体(peer) 不同机器上构成相应层次的实体称为对等体
- 协议(Protocol) 一台机器上的第n层与另一台机器上的第n层进行对话,该对话中使用的规则和约定称为第n层协议
- 通信双方就如何进行通信的一种约定
- 是对等实体通信的规则
- 不同层有不同的协议
- 每层可能有多个协议
- 对等实体使用同一协议通信
- 接口 (Interface) 在每一对相邻层次之间的是接口 接口定义了下层向上层提供哪些原语操作和服务
层与层之间清晰的接口使得同层协议的替换更加容易,即某一层的当前协议或实现替换成另一个完全不同的协议或者实现
-
服务 (Service) 服务是下层向上层提供的功能集合,上层使用下层服务完成自身任务,下层对上层屏蔽底层实现细节
-
物理链路 VS 逻辑链路 物理链路:实际存在的物理传输介质构成的直接连接。真正有数据传输。 逻辑链路:在物理链路基础上,通过协议、寻址、封装建立的虚拟通信通路。
-
网络体系结构:层和协议的集合
| 一个形象的例子 | 具体解释 |
|---|---|
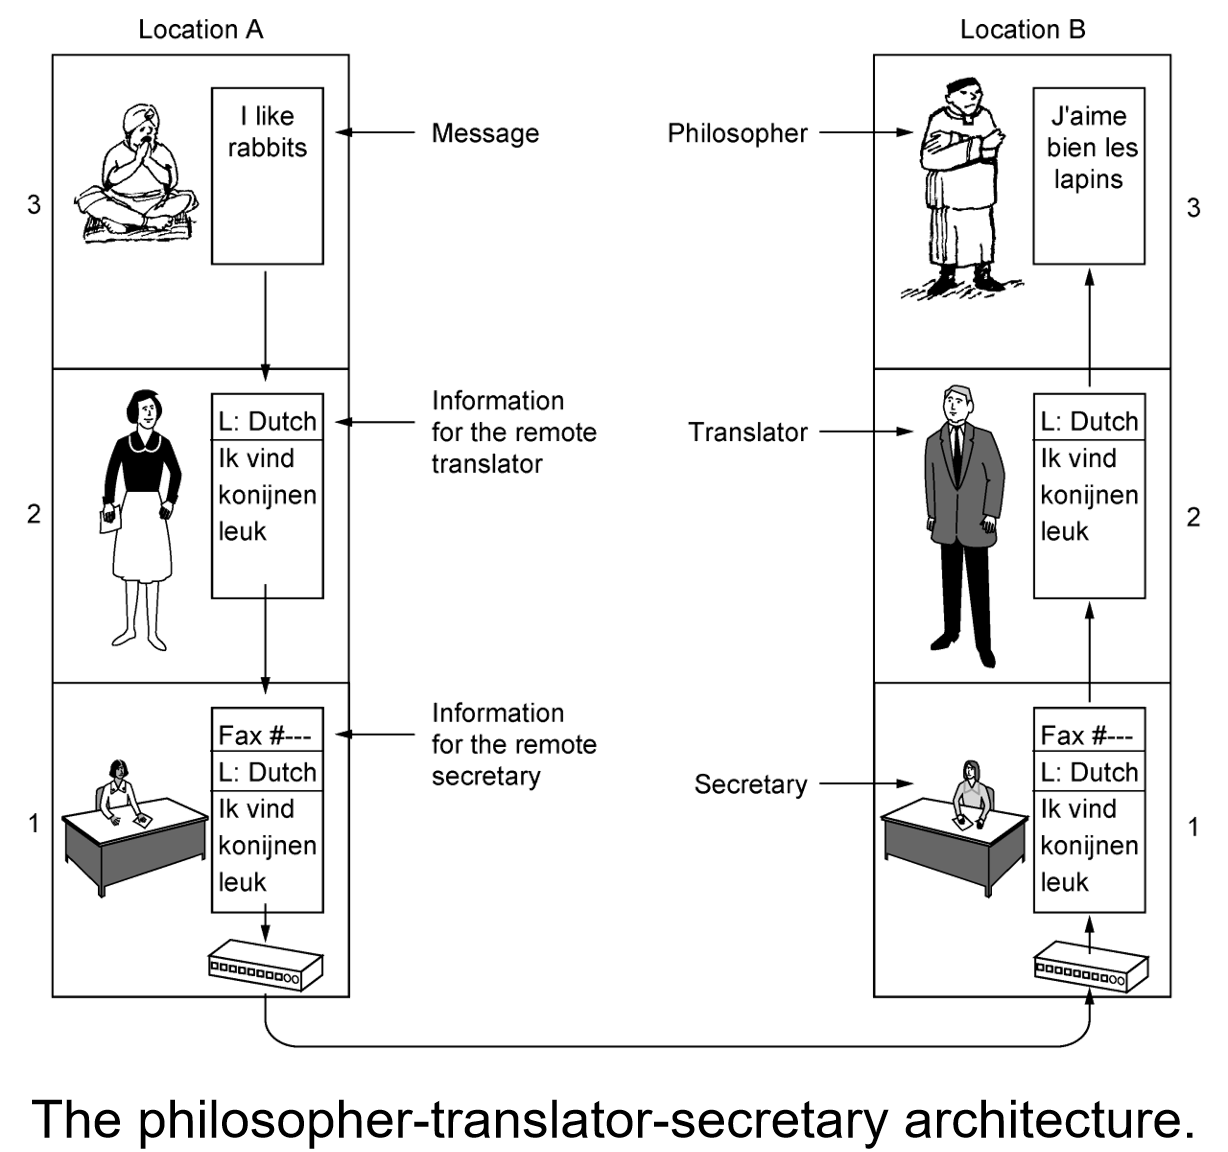 |
第三层的对等进程:哲学家 第二层的对等进程:翻译 第一层的对等进程:秘书 哲学家1将信息传达给哲学家的过程: (1)哲学家1通过2/3层接口传递给翻译 (2)两位翻译同意用一种双方都能理解的中立语言交流(协议)翻译1将消息翻译为指定语言 (3)翻译将信息交给秘书让其传递出去 (4)当消息到达另一端的翻译时,被翻译成指定语言通过2/3层之间的接口传送给哲学家2 注意: (1)每个协议都完全独立于其他协议,只要接口不变就能正常工作 (2)每个进程还可以加入某些专门给它对等实体的信息,这部分的信息不会被传递给上一层 |
[!NOTE] 总结 下层为上层提供服务 上层通过接口调用下层
- 协议栈:一个特定系统所使用的一组协议,即每一层一个协议
3.3 层次设计问题
3.3.1 视角一:知识点视角
- Addressing(寻址方式):标识特定的收发者
- 数据传输的规则
- 单工通信(simplex):单向
- 半双工通信(half-duplex):双向但不能同时
- 全双工通信(full-duplex):双向且可同时
- 差错控制
- 检错:从接受到的信息中发现错误所用的一种机制
- 纠错:从最初收到的可能不正确的比特中恢复正确的信息
- 这两种机制的工作都需要在被传的信息中添加冗余信息。
- 流量控制
- 解决问题:如何保持快速发送方不会用数据把慢速接收方淹没/协调收发双发的效率
- Disassembling(报文的分割) and Reassembling(组合)
- 保序(Sequencing)
- 不同分组路径不同,到达的顺序也可能是乱的
- 并非所有的通信信道都能维持在其上发送消息的顺序,这个问题导致了对消息进行编号的一些解决方案
- 多路复用(mutiplexing)
- 多路信号共享信道,解决问题:如何提高信道利用率/信道使用权
- 路由选择
- 服务质量(QoS--Queality of service)+ security
3.3.2 视角二:设计问题角度
- 可靠性
- 在任何介质上传输都有可能出错---发现并修复这些错误的可能性
- 找到通过网络的工作路径
- 涉及网络演进
- 网络的增长越来越大,出现的新设计需要与现有网络连接
- 网络上有许多的计算机,每一层在特定的消息中都需要一种机制来标识发送发和接收方
- 不同的网络技术往往需要不同的限制
- 网络规模变大仍能工作良好
- 资源分配
- 如何保护网络抵御各种不同的威胁
3.4 面向连接与无连接服务
下层向上层提供两种不同类型的服务:面向连接服务和无连接服务
- 面向连接服务
- 按照电话系统建模的,为了使用面向连接的网络服务,服务用户必须首先建立一个连接,然后使用该连接传输数据,最后释放该连接(先建立连接,再通信)
- 在有些情况下,当建立一个连接,发送方、接收方和子网一起协商一组将要使用的参数 特点:
- 必须经过连接建立,具有连接建立、数据传输和连接释放这三个阶段
- 面向连接服务的在数据传输过程中,各分组可以不携带目的结点的地址
- 面向连接服务的传输连接类似一个通信管道, 发送者在一端放入数据,接收者从另一端取出数据
- 面向连接数据传输的收发数据顺序不变,传输可靠性好,但是协议复杂,通信效率不高。
- 无连接服务
- 按照邮政系统建模的,需要有信封、地址、收信人以及退回的地址、发信人
- 每个报文(信件)都携带了完整的目标地址,每个报文都由系统中的中间节点路由而且路由独立于后续报文 特点:
- 两个实体之间的通信不需要先建立好连接
- 是一种不可靠的服务,这种服务常被描述为“尽最大努力交付”/“尽力而为”
- 可靠的---有确认的
- 无连接服务的每个分组都携带完整的目的结点地址,各分组在系统中是独立传送的
- 无连接服务中的数据传输过程不需要经过连接建立、连接维护与释放连接的三个过程
- 数据分组传输过程中,目的结点接收的数据分组可能出现乱序、重复与丢失的现象
- 无连接服务的可靠性不好,但是协议相对简单,通信效率较高。
- 服务质量(Quality of service) 分类:
- 可靠(程序下载)VS 不可靠(电报)
- 可靠的服务:从不丢失数据
- 一个可靠服务的实现:
- 接受方向发送方确认收到的每个报文,因而发送方可以据此保证报文已经到达接收方。
- 延迟(直播电视/点播)
- 抖动 (网上电影)
六种不同类型的服务
| 服务 | 例子 | |
|---|---|---|
| 面向连接的服务 | 可靠的报文流 | 顺序页面 |
| 可靠的字节流 | 移动下载 | |
| 不可靠的连接 | IP语音 | |
| 无连接的服务 | 不可靠的数据报 | 垃圾邮件 |
| 有确认的数据报 | 文本消息 | |
| 请求-应答服务 | 数据库的查询 | |
| 补充: | ||
| 请求-应答服务:发送方传输了一个包含了某个请求的数据报;接收方以一个包含了请求结果的应答数据报作为反馈 |
💡为什么愿意舍弃可靠通信而选择不可靠通信呢
- 在给定的层次并不是总能使用可靠通信(有确认)
- 为了提供可靠服务而引入的固有延迟可能令人不可接受
3.5 服务原语Service Primitives
一个服务通常是由一组原语正式说明,用户进程通过这些原语(操作)来访问该服务 原语告诉服务要执行某个动作,或者将对等实体所执行的动作报告给用户。如果协议栈位于操作系统中,则这些服务原语通常是一些系统调用
Table:为简单面向连接服务提供的六个服务原语
| 原语 | 含义 |
|---|---|
| LISTEN | 阻塞操作,等待入境连接请求 |
| CONNECT | 与等待中的对等实体建立连接 |
| ACCEPT | 接受来自对等实体的入境连接请求 |
| RECEIVE | 阻塞操作,等待入境报文 |
| SEND | 给对等实体发送一个报文 |
| DISCONNECT | 终止一个连接 |
使用有确认数据报的一个简单客户机-服务器交互过程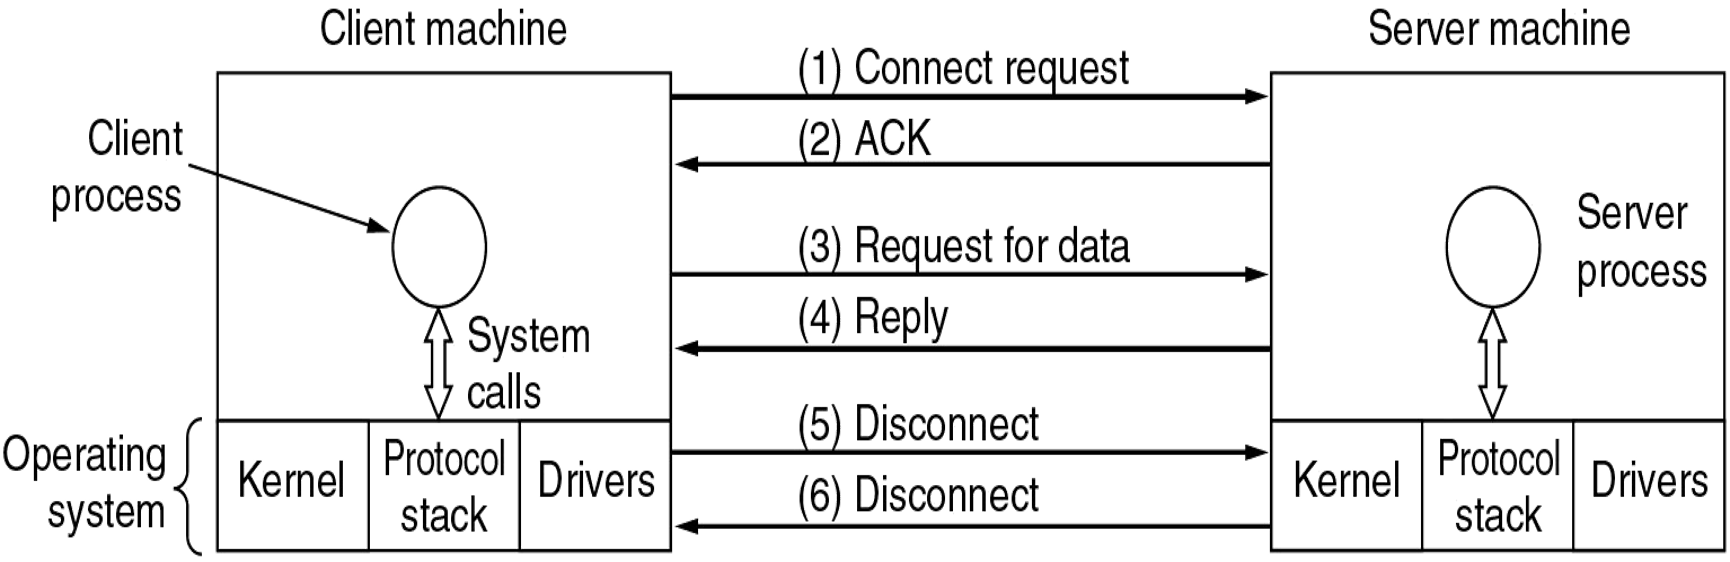 |
3.6 服务与协议的关系
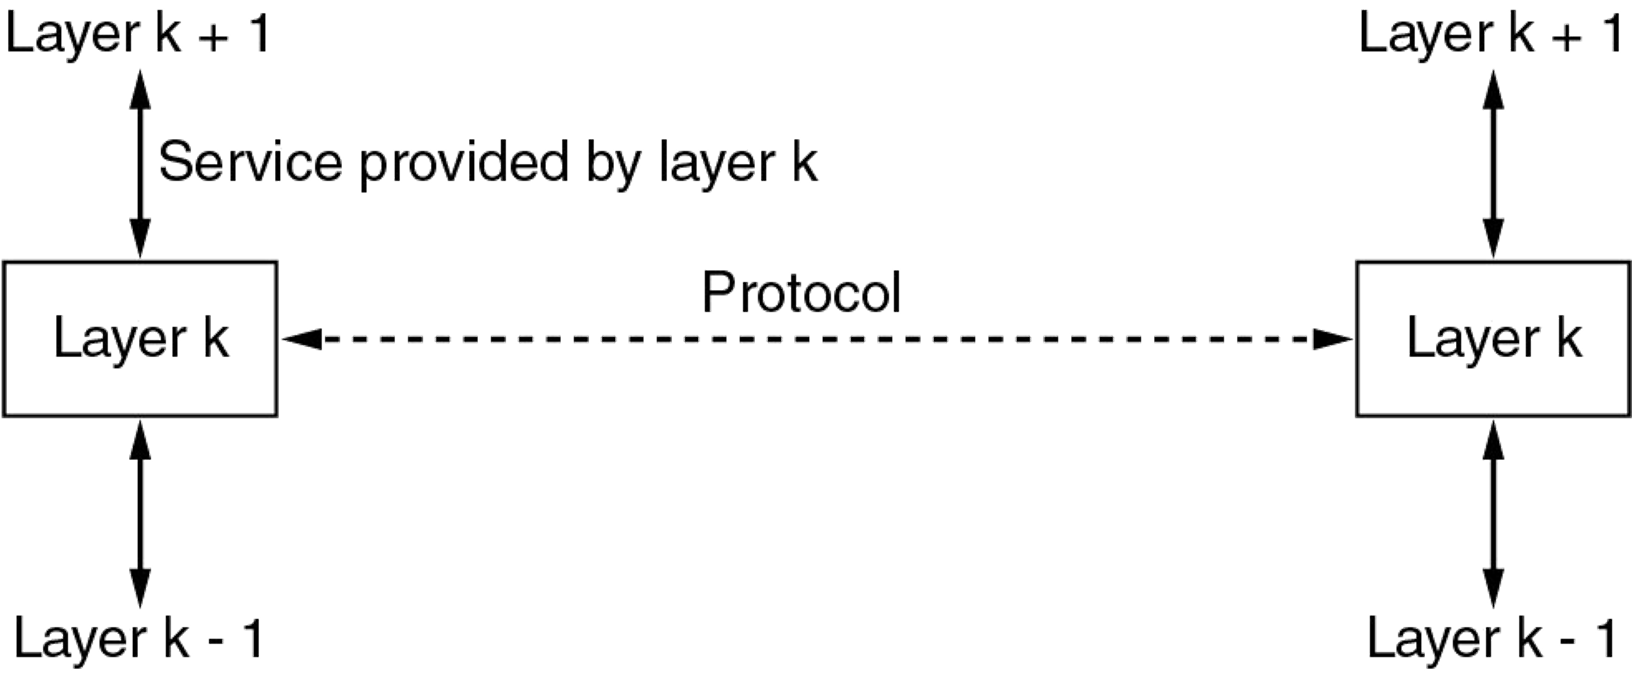
Services: 服务是指某一层向它上一层提供的一组原语(操作)
- 服务定义了该层准备代表其用户执行哪些操作,但是并不涉及如何实现这些操作(不关心具体的实现)
- 做什么 (What to do)
- 垂直的 (同一计算机的上下层之间,通过接口)
- 服务与两层之间的接口相关,低层是服务提供者,上层是服务用户 Protocols: 协议是一组规则,规定了同一层上对等实体之间所交换的数据包或者报文的格式和含义
- 对等实体利用协议来实现它们的服务定义,它们可以自由地改变协议,只要不改变呈现给它们用户的服务即可
- 如何做 (How to do )
- 水平的(不同计算机的对等实体)
4. 参考模型
4.1 OSI参考模型
该模型基于国际标准化组织(ISO)的提案 ISO的开放互联系统(Open System Interconnection)
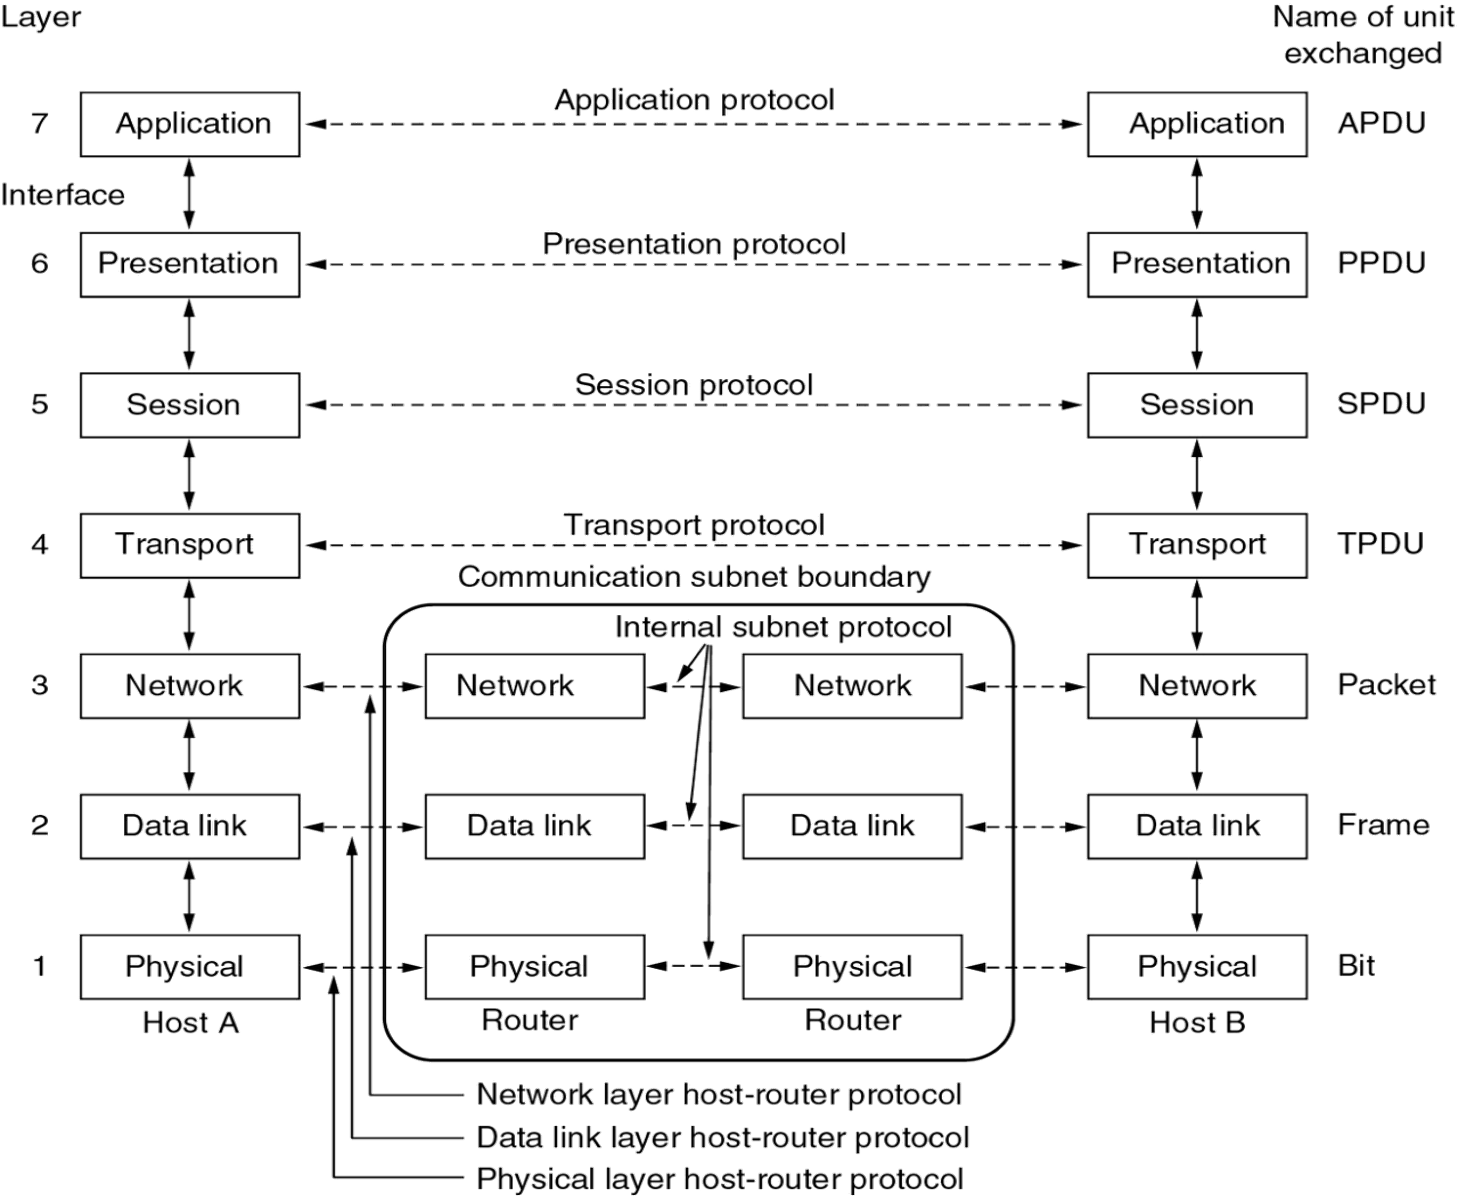
OSI模型有七层
- 1-3层链式连接,4-7层端到端的(其中5和6层曾经存在过,现在不用)
- 基本原则:
- 应该在需要一个不同抽象体的地方创建一层
- 每一层都应该执行一个明确定义的功能
- 每一层功能的选择应该向定义国际标准化协议的目标看齐
- 层与层之间边界的选择应该使跨越接口的信息流最小
- 层数足够多,保证不同的功能不会被混杂在同一层,但层数又不能太多,以免体系结构变得过于庞大
- 各层的功能
- 物理层physical layer
- 关注在一条通信信道上传输原始比特(0/1)
- 利用传输介质为通信的网络结点之间建立、管理和释放物理连接
- 实现比特流的透明传输,为数据链路层提供数据传输服务
- 物理层的数据传输单元是比特。
- 数据链路层data link layer
- 将一个原始的传输设施转变成一条没有漏检传输错误的线路
- 在物理层提供的服务基础上,数据链路层在通信的实体间建立数据链路连接
- 传输以“帧”为单位的数据包
- 采用差错控制与流量控制方法,使有差错的物理线路变成无差错的数据链路
- 传输错误---差错控制
- 一个快速发送方用数据“淹没”一个慢速接收方---流量控制
- 控制对共享信道的访问---介质访问子层(数据链路层的一个特殊子层)
- 网络层network layer
- 控制子网的运行,如何将数据包从源端路由到接收方
- 通过路由选择算法为分组通过通信子网选择最适当的路径
- 实现拥塞控制、保证网络服务质量等功能
- 为数据在结点之间传输创建逻辑链路
- 控制子网的运行,如何将数据包从源端路由到接收方
- 传输层transport layer
- 接收来自上一层的数据,在必要的时候把这些数据分割成较小的单元,然后把这些数据单元传递给网络层,并且确保这些数据单元正确地到达另一端
- 向用户提供可靠端到端(end-to-end)服务
- 传输层向高层屏蔽了下层数据通信的细节,是计算机通信体系结构中关键的一层
- 处理数据包错误、数据包次序,以及其他一些关键传输问题
- 接收来自上一层的数据,在必要的时候把这些数据分割成较小的单元,然后把这些数据单元传递给网络层,并且确保这些数据单元正确地到达另一端
- 会话层session layer
- 允许不同机器上的用户建立会话
- 负责维护两个结点之间的传输链接,以便确保点到点传输不中断
- 管理数据交换
- 表示层
- 用于处理在两个通信系统中交换信息的表示方式
- 数据格式变换
- 数据加密与解密
- 数据压缩与恢复
- 应用层
- 包含了用户通常需要的各种各样的协议
- 超文本传输协议HTTP
- 为应用程序提供了网络服务
- 应用层需要识别并保证通信对方的可用性,使得协同工作的应用程序之间的同步
- 建立传输错误纠正与保证数据完整性的控制机制
- 包含了用户通常需要的各种各样的协议
- 物理层physical layer
4.2 TCP/IP参考模型
| TCP/IP参考模型 | 详细说明 |
|---|---|
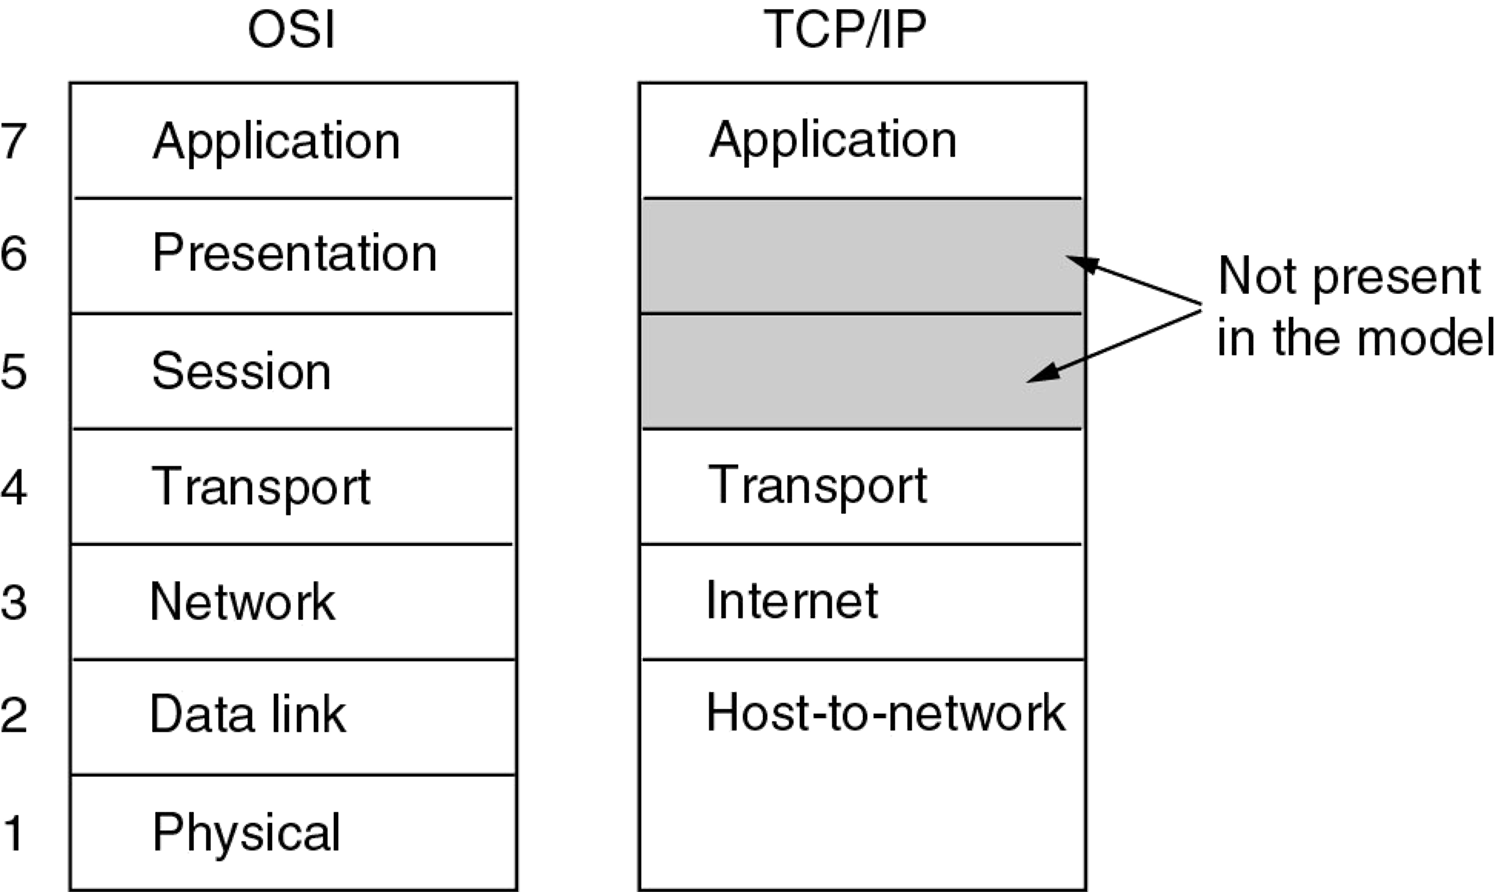 |
设计目标: 1. 以无缝的形式将多个网络连接起来 2. 即使在损失子网硬件的情况下网络还能继续工作,原有的会话不能被打断 层次: 链路层---主机与传输线路之间的接口 互联网层 传输层 应用层 |
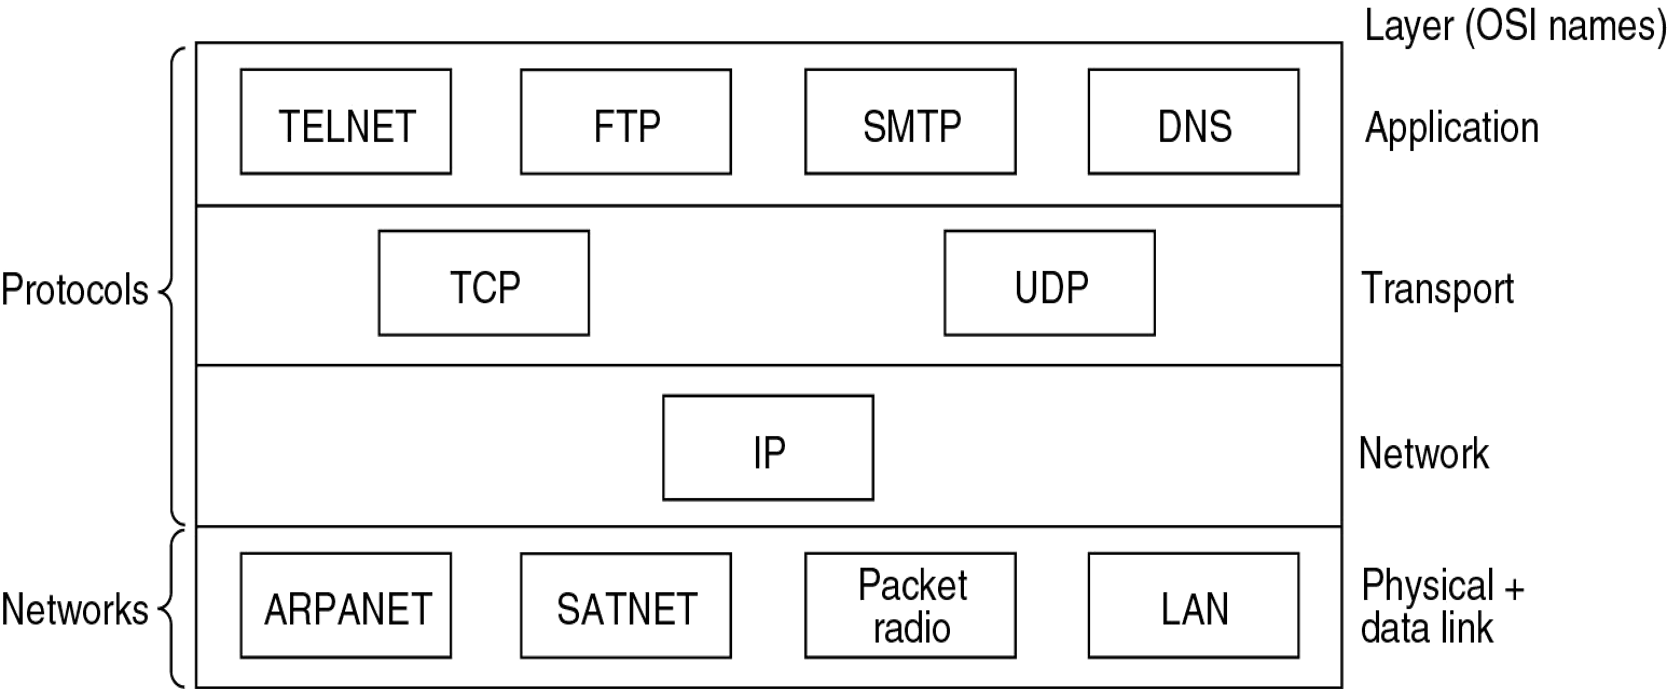 |
TCP和/IP模型及一些要学习的协议 |
[!NOTE] 本书使用的模型 Hybrid Model:OSI模型+TCP/IP协议
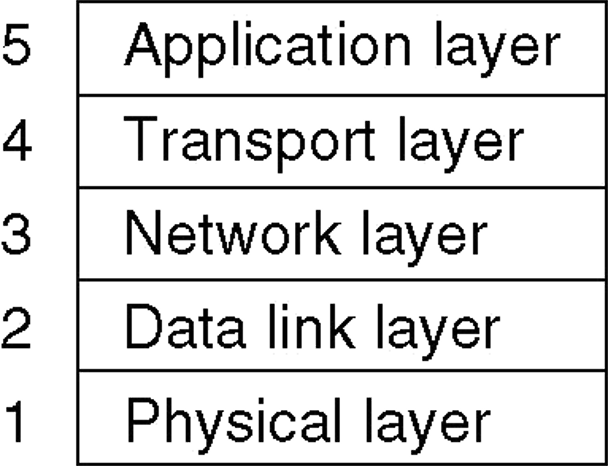
4.3 OSI参考模型 vs TCP/IP参考模型
OSI模型
- 明确了3个主要概念:服务、接口、协议,并且定义清晰
- 服务定义说明该层是做什么的
- 每一层的接口告诉它上面的进程如何访问本层
- 每一层用到的对等协议是本层自己内部的事情
- 协议有很好的隐藏性/服务与协议的分离
- 产生在协议发明之前
- OSI模型不会偏向于任何一组特定的协议,这个事实使得OSI模型更具有通用性
- 对于每一层应该设置哪些功能没有特别好的主意
- 共有7层
- 网络层:无连接和面向连接的通信
- 传输层:只支持面向连接的通信 问题:
- 糟糕的时机
- 糟糕的技术
- 无论是模型还是协议都存在缺陷
- 其中的会话层和表示层几乎是空的,数据链路层和网络层又包含太多的内容
- 有些功能重复出现在每一层
- OSI模型及其相应的服务定义和协议都及其复杂
- 无论是模型还是协议都存在缺陷
- 糟糕的实现
- 糟糕的政策
TCP/IP模型
- 没有明确区分:服务、接口、协议
- 产生在协议发明之后
- 协议与模型高度吻合,两者结合得非常完美
- TCP/IP模型并不适合于其他协议栈
- 共有4层
- 网络层:无连接(IP)
- 传输层:面向连接(TCP)和无连接(UDP) 问题:
- 该模型没有明确区分服务、接口、协议
- 一点也不通用
- 在分层协议的上下文中,链路层不是通常意义上的一层,是一个接口
- 没有区分物理层和数据链路层
- Minor (其他特定、轻量级) protocols deeply entrenched, hard to replace
5. 网络实例
5.1 Internet
Internet是最著名的网络
- 定义 Internet由网络通信设备、通信线路及基于共同通信协议TCP/IP的多个计算机网络系统互联而构成的全球性计算机网络,是无特定网络疆界的网络互联的集合。
Internet不是单个网络,而是大量不同网络的集合,这些网络使用特定的公共协议,并提供特定的公共服务 全球最大的、开放的,由众多网络相互连接而成的计算机网络
- 历史和演变
-
Internet的前身ARPANET实验网
-
1969~1984:军用实验阶段
-
1984~1992:学术应用阶段
-
1992~1995:向商业应用过渡
-
1995年以后:实现商业化
- 特点
- 多个网络的集合
- 开放性:以TCP/IP协议为核心和基础,不属于任何国家、组织或个人
- 用户不需了解网络底层结构
- 可以通过PSTN拨号、ADSL、LAN用户、光纤等方式上网,应用日益普及
- 丰富的、多样的网络资源
- 网络文化与网络人
- ARPANET
| 结构示意 | 详细解释 |
|---|---|
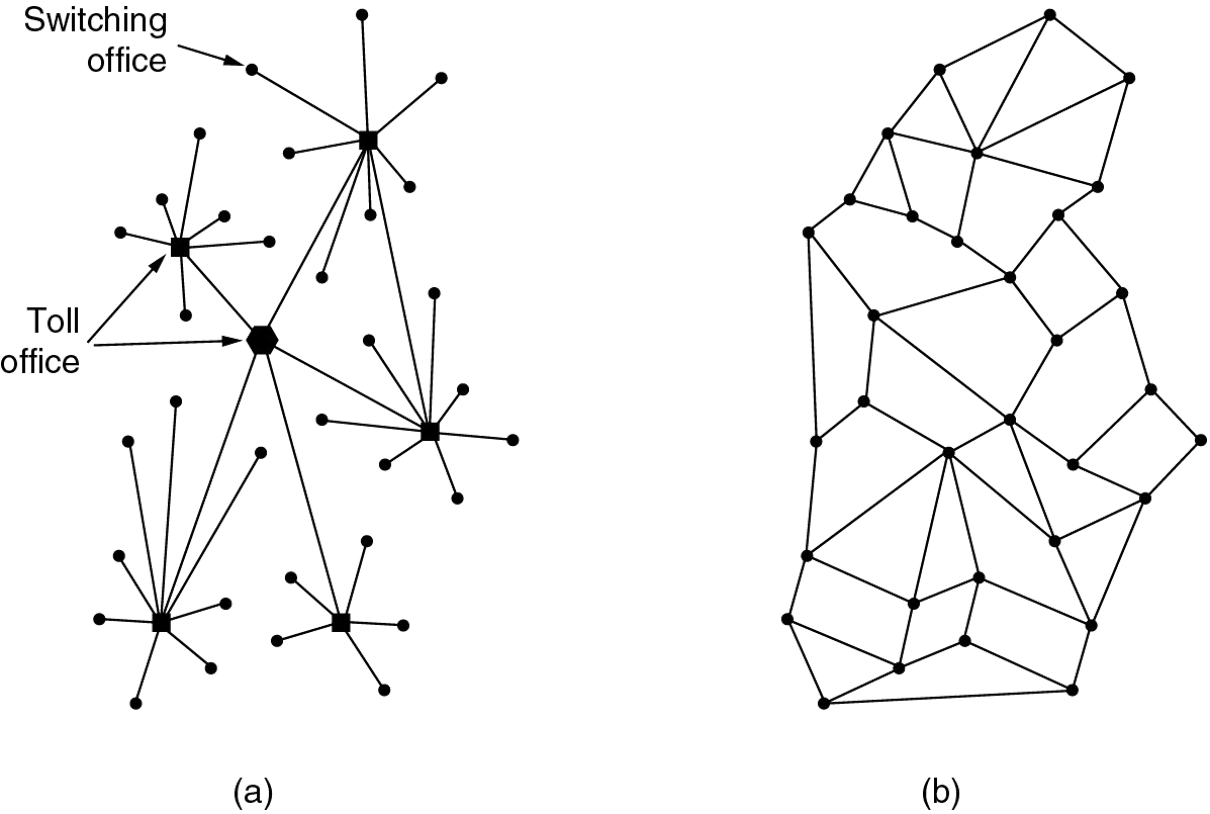 (a)电话系统的结构 (b)分布式交换系统 |
(a)中心式交换: 可选路径少 缺点: 对中心结点依赖高 健壮性低,一旦几个关键的长途局被破坏,整个系统被分割成多个孤岛 (b)分布式交换 无中心结点(去中心化) 健壮性高 缺点:寻找路径复杂 |
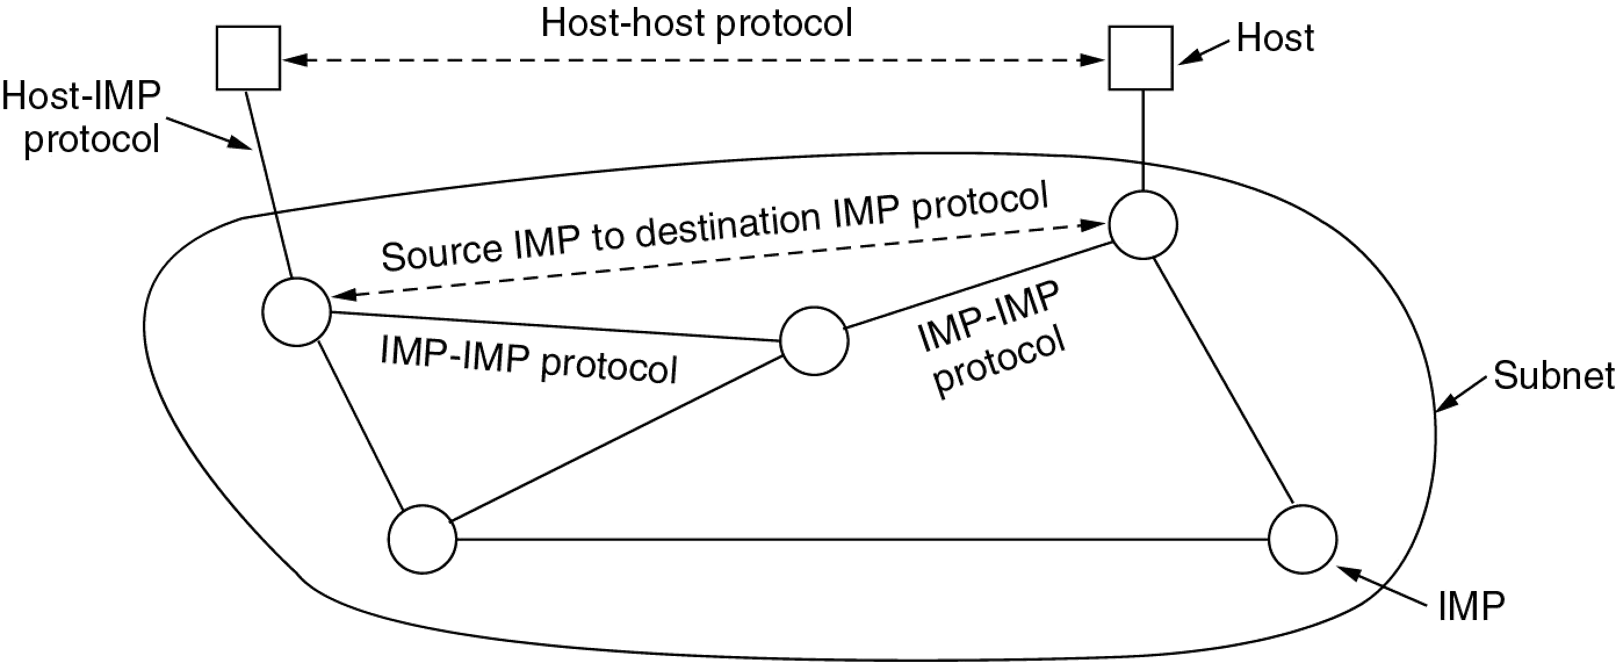 最初的ARPANET设计 |
软件分为两部分:子网和主机 ARPANET子网由一些小型机组成: 接口报文处理器(IMP Interface Message Processors) |
-
NSFNET 1985 年:NSFNET 初步建成,连接 6 个超级计算中心 1988 年:升级为 T1 速率的全国骨干网,成为真正意义上的 TCP/IP 广域骨干网
-
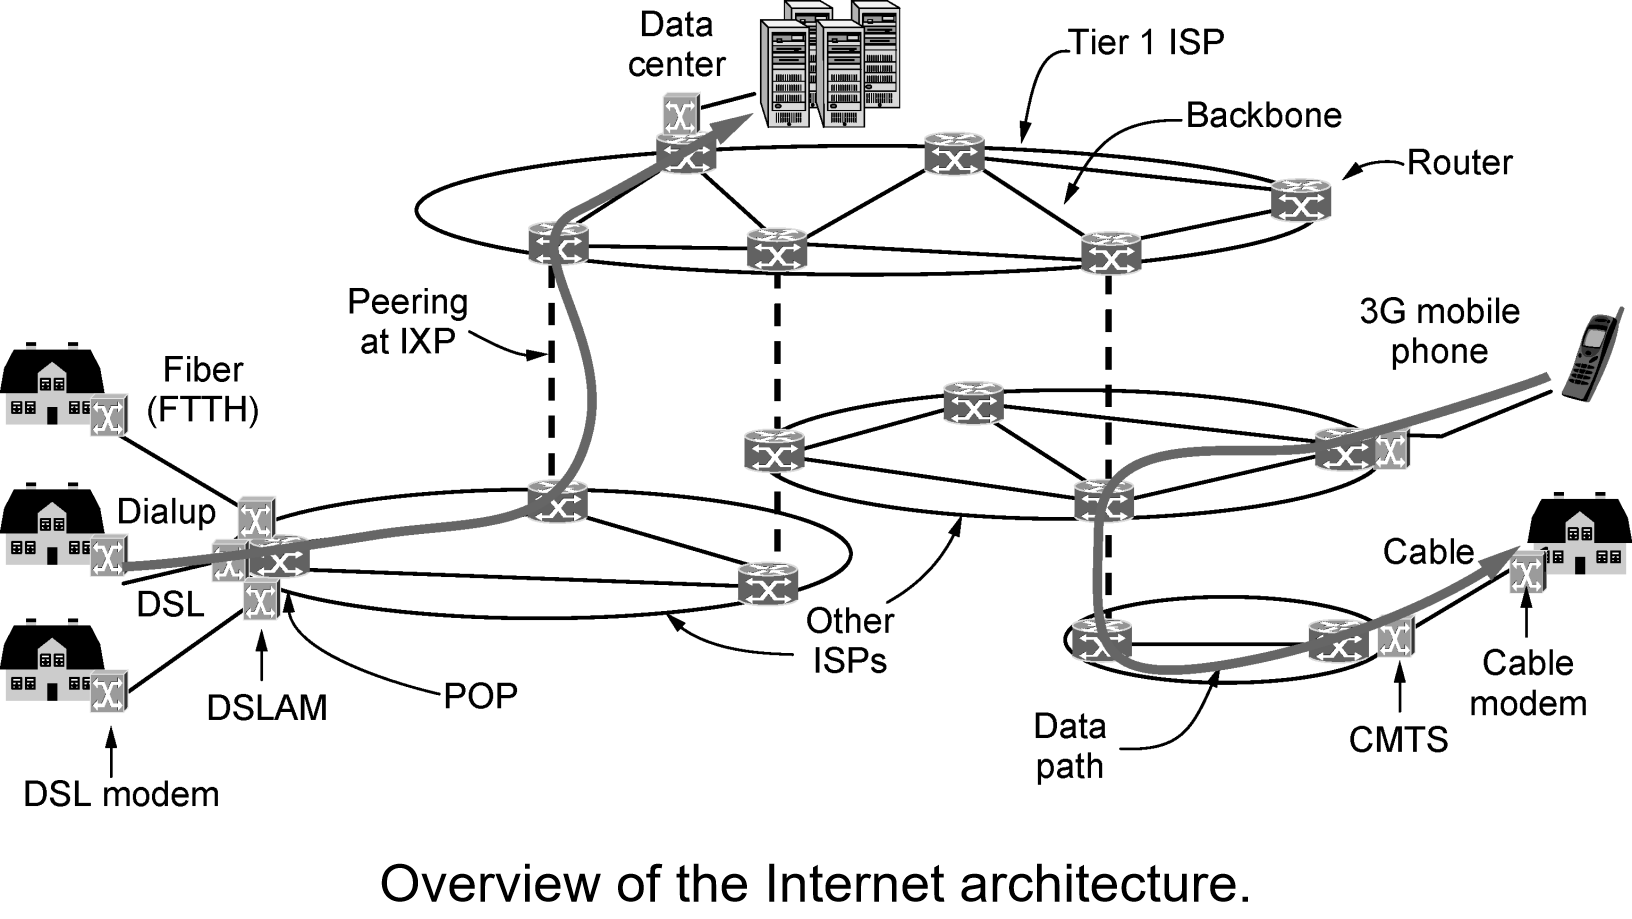
Internet体系结构
1.6 网络标准化
802协议、网络标准化 802.11协议限定在OSI七层网络模型的最低两层——数据链路层和物理层。 IEEE 802协议簇是指IEEE标准中关于局域网(LAN)和城域网(MAN)的一系列标准。IEEE 802中定义的服务和协议限定在OSI七层网络模型的最低两层,即数据链路层和物理层。实际上,IEEE802又将OSI的数据链路层分成了两个子层,分别是逻辑链路控制(LLC,Logical Link Control)和介质访问控制(MAC,Media Access Control)。几种重要的802协议:
- 802.3:以太网介质访问控制协议(CSMA/CD)及物理层技术规范。
- 802.11:无线局域网的介质访问控制协议及物理层技术规范。
- 802.15:个域网协议(蓝牙、ZigBee)。
- 802.16:宽带无线网。
IEEE802协议簇由IEEE802标准委员会维护。其中最广泛应用的协议有以太网(802.3)和WLAN(802.11)。每一个工作组专注一个方向,每个工作组由数字编号,比如目前从802.1编到了802.24。
因此,802.11协议是IEEE802标准委员会下属的无线局域网工作组制定的无线局域网标准。